Protéger les données sans freiner le travail
La sécurité des données en entreprise n’est plus un sujet réservé aux grandes structures. Pour une TPE, une PME ou une équipe en croissance, un simple dossier client mal partagé, une sauvegarde absente ou un accès trop large peut désorganiser l’activité en quelques heures. Et, dans la vraie vie d’une entreprise, cette réflexion croise souvent d’autres chantiers de conformité, y compris des projets très concrets liés aux locaux, aux équipements et aux obligations réglementaires.
Dans les environnements bureautiques modernes, la protection des informations sensibles repose d’abord sur des gestes d’organisation clairs, sauvegardes fiables, droits d’accès bien définis, outils de partage maîtrisés et habitudes d’équipe cohérentes. C’est souvent à ce moment-là que les dirigeants, office managers ou responsables administratifs prennent aussi du recul sur l’ensemble des règles qui encadrent leur activité, qu’il s’agisse de documents, d’infrastructures ou d’investissements professionnels.
Ce rapprochement peut sembler éloigné au premier regard, mais il correspond à un besoin très concret des entreprises, avancer sur plusieurs sujets de conformité au même moment, avec le même souci de méthode et de lisibilité. Lorsqu’une structure modernise son organisation, elle peut à la fois sécuriser ses flux d’information et préparer d’autres projets techniques sur ses bâtiments ou ses sites, d’où l’intérêt de consulter un contenu clair sur la réglementation panneaux photovoltaïques pour mieux anticiper les obligations liées à une future installation. Cette lecture s’inscrit naturellement dans une logique de pilotage plus large, positive et structurée, où la conformité devient un levier de décision plutôt qu’une contrainte subie.
Pourquoi la sécurité des données en entreprise est devenue un sujet central
Les entreprises produisent, reçoivent et modifient chaque jour une quantité importante d’informations, devis, contrats, pièces comptables, données RH, échanges commerciaux, documents de production, accès à des logiciels SaaS ou tableaux de bord. Cette matière numérique a une valeur opérationnelle immédiate. Quand elle est mal protégée, le problème ne se limite pas à l’informatique, il touche la relation client, la facturation, le pilotage et parfois la continuité même de l’activité.
Le risque le plus fréquent n’est pas toujours spectaculaire. Il prend souvent la forme d’un lien de partage laissé ouvert, d’un mot de passe réutilisé, d’un départ de salarié mal géré, d’un fichier stocké uniquement sur un ordinateur portable ou d’un dossier stratégique envoyé sur la mauvaise adresse. La sécurité des données en entreprise commence donc par une gouvernance simple, appliquée et documentée.
Les bases à mettre en place immédiatement
Sauvegarder selon une logique simple et testée
Une sauvegarde utile est une sauvegarde qui existe, qui se restaure et qui couvre les bons périmètres. Beaucoup d’entreprises pensent être protégées parce qu’elles utilisent un cloud bureautique, alors qu’elles n’ont ni politique de rétention adaptée, ni copie indépendante, ni procédure de restauration testée.
- Identifier les données vitales, comptabilité, contrats, CRM, dossiers clients, RH, modèles de documents
- Définir une fréquence de sauvegarde selon l’usage réel des équipes
- Conserver plusieurs versions pour revenir avant une suppression ou une erreur
- Tester la restauration sur un échantillon de fichiers et de comptes
- Documenter la procédure pour éviter qu’elle repose sur une seule personne
Pour une petite structure, une stratégie réaliste vaut mieux qu’une architecture complexe jamais tenue à jour. L’objectif est de garantir une reprise rapide, pas de collectionner les outils.
Contrôler les accès avec précision
Le principe est simple, chacun accède à ce dont il a besoin, pas davantage. Dans beaucoup d’organisations, les droits sont accordés au fil de l’eau puis rarement revus. Résultat, des anciens prestataires gardent des accès, des collaborateurs voient des dossiers qui ne les concernent pas, et des partages externes restent ouverts longtemps après la fin d’un projet.
Un bon contrôle des accès repose sur trois niveaux :
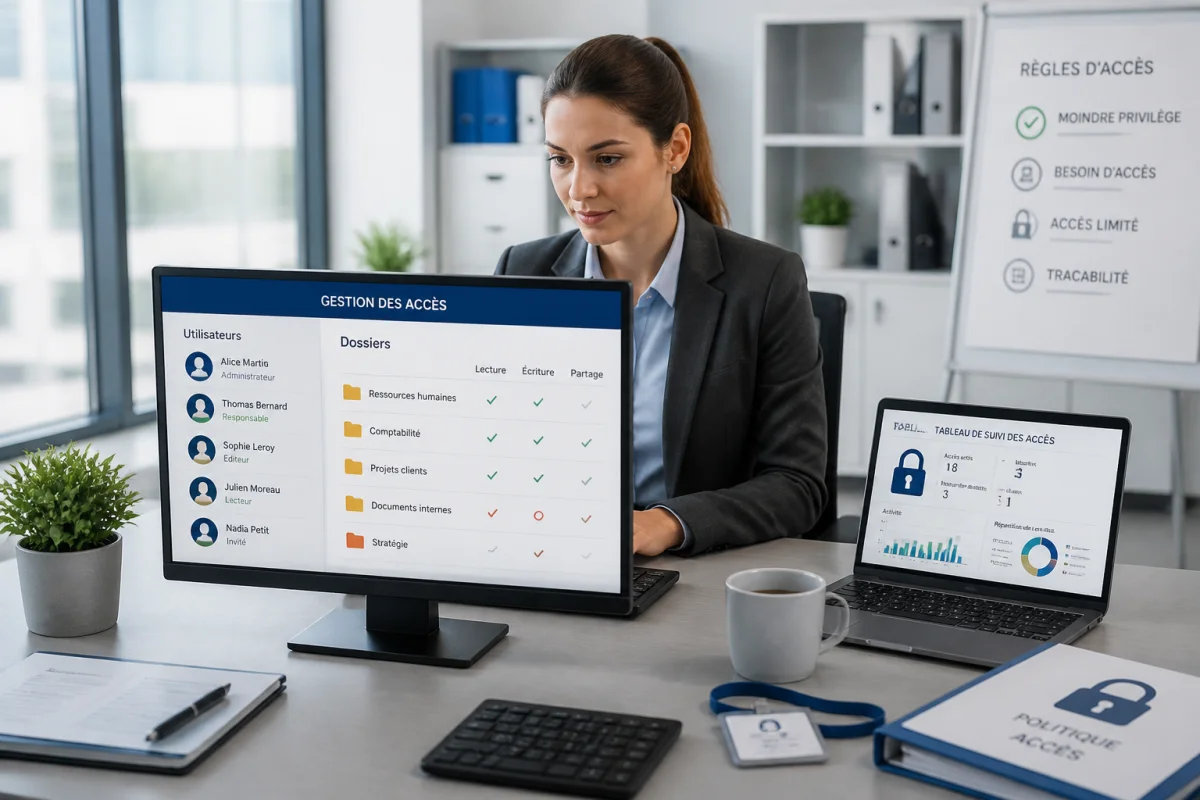
- Le compte utilisateur, avec mot de passe robuste et authentification multifacteur
- Le groupe ou le rôle, pour attribuer des droits par fonction plutôt qu’au cas par cas
- La revue périodique, afin de retirer ce qui n’est plus utile
Cette logique réduit les erreurs et simplifie les départs, les arrivées et les changements de poste.
Mieux gérer le partage de fichiers
Le partage collaboratif est indispensable, mais il doit être cadré. Un lien public créé pour gagner du temps peut exposer un document commercial, un budget ou des données personnelles. À l’inverse, un système trop verrouillé pousse les équipes à contourner les règles avec des outils non validés.
Les bonnes pratiques les plus efficaces sont souvent les plus simples :
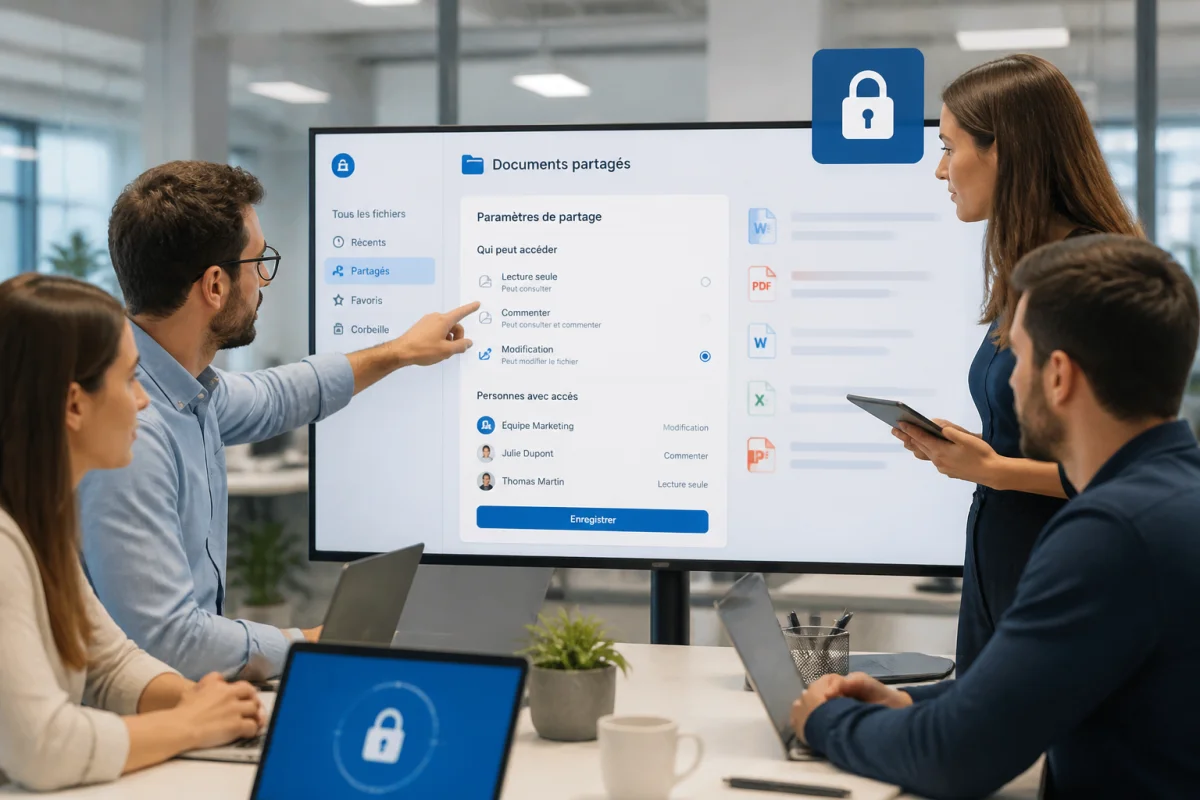
- utiliser des espaces de travail communs par service ou par projet
- privilégier les liens à durée limitée pour les échanges externes
- désactiver le téléchargement quand il n’est pas nécessaire
- nommer clairement les dossiers et versions de documents
- éviter la multiplication des copies locales
- journaliser les accès sur les dossiers sensibles
Un partage de fichiers bien pensé améliore à la fois la sécurité et la productivité. Les équipes passent moins de temps à chercher le bon document ou à corriger des erreurs de version.
Former les équipes sans créer une usine à gaz
La majorité des incidents internes naissent d’habitudes ordinaires, pas d’une intention malveillante. Un salarié pressé peut transférer un fichier sur sa messagerie personnelle, un manager peut valider trop vite une demande inhabituelle, un alternant peut publier un document dans le mauvais canal. La formation doit donc être courte, régulière et liée aux usages réels.
Un programme utile peut tenir en quelques modules pratiques :
- reconnaître un email suspect
- partager un document avec le bon niveau d’autorisation
- créer et stocker des mots de passe correctement
- réagir en cas d’erreur d’envoi ou de perte d’appareil
- utiliser les outils validés par l’entreprise
Le bon format est souvent celui qui s’intègre au quotidien, mini-guides, rappels dans les réunions d’équipe, procédures visibles dans l’intranet ou capsules vidéo internes.
Mettre en cohérence outils, procédures et responsabilités
Une politique de sécurité ne tient pas seulement grâce à la technologie. Elle fonctionne quand chaque sujet a un responsable, même dans une petite structure. Sans cela, les sauvegardes appartiennent à personne, les droits d’accès ne sont jamais revus, et les incidents sont traités dans l’urgence.
| Zone à sécuriser | Action prioritaire | Bénéfice concret |
|---|---|---|
| Messagerie | Activer l’authentification multifacteur | Réduit fortement les accès frauduleux |
| Fichiers partagés | Limiter les droits par rôle | Moins d’exposition des documents sensibles |
| Postes de travail | Chiffrer les appareils et gérer les mises à jour | Protège les données en cas de perte ou de vol |
| Sauvegardes | Tester la restauration régulièrement | Assure une reprise d’activité plus rapide |
| Départs de collaborateurs | Retirer immédiatement les accès | Évite les comptes orphelins |
Ce cadre peut être léger, à condition d’être suivi. Un tableau de responsabilités, une checklist d’onboarding et offboarding, et un calendrier de revue trimestrielle suffisent souvent à faire progresser nettement le niveau de maîtrise.
Le rôle des outils bureautiques dans la sécurité des données
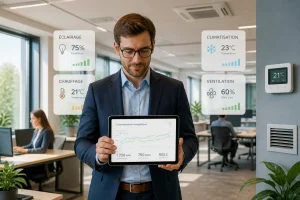
Les suites collaboratives comme Microsoft 365 ou Google Workspace offrent déjà de nombreuses briques utiles, gestion des identités, historiques de versions, règles de partage, journaux d’activité, protection des appareils, archivage ou prévention de perte de données. Le vrai enjeu n’est pas seulement de disposer de ces fonctions, mais de les activer intelligemment.
Un audit bureautique est souvent le point de départ le plus rentable. Il permet d’identifier :
- les fonctions de sécurité déjà incluses mais non utilisées
- les comptes inactifs ou trop permissifs
- les doublons d’outils qui compliquent la gouvernance
- les dossiers les plus exposés
- les écarts entre les pratiques terrain et les règles affichées
Pour une PME, cette étape évite de surinvestir dans de nouvelles solutions alors que des améliorations immédiates sont déjà possibles dans l’existant.
Conformité, documentation et réflexes de pilotage
La sécurité des données en entreprise prend de la valeur quand elle est documentée. Une procédure claire protège mieux qu’une consigne orale oubliée. Cela concerne les règles de nommage, les niveaux de confidentialité, la création de comptes, la gestion des appareils, les prestataires externes et les réponses à incident.
La documentation n’a pas besoin d’être lourde. Elle doit surtout être actionnable. Un bon socle documentaire comprend souvent :
- une charte d’usage des outils numériques
- une politique de sauvegarde
- une matrice simple des droits d’accès
- une procédure d’alerte en cas d’incident
- une checklist de départ et d’arrivée des collaborateurs
Cette base aide aussi lors des phases de croissance, de recrutement ou de changement d’outils. L’entreprise gagne en continuité et en sérénité.
Les erreurs les plus fréquentes à corriger
Certaines failles reviennent dans presque toutes les organisations. Les corriger offre un retour rapide, sans bouleverser l’existant.
- laisser les documents sensibles dans des espaces partagés à tous
- conserver des comptes actifs après un départ
- stocker des fichiers critiques uniquement en local
- utiliser des mots de passe communs entre collègues
- ouvrir des accès externes sans date de fin
- multiplier les outils sans règle de gouvernance
Le gain ne se limite pas à la réduction du risque. Une entreprise qui range ses accès, ses fichiers et ses procédures travaille aussi plus vite et prend de meilleures décisions.
Construire une culture de sécurité utile à l’entreprise
Le meilleur niveau de protection n’est pas celui qui bloque tout, mais celui qui soutient le travail réel. Une culture de sécurité mature repose sur des arbitrages simples, quels documents sont stratégiques, qui doit y accéder, combien de temps les conserver, comment les transmettre, qui valide les exceptions. À partir de là, les outils deviennent des appuis, pas des obstacles.
Pour les dirigeants et responsables d’équipe, la bonne approche consiste à traiter la sécurité comme un sujet de gestion, au même titre que la trésorerie, les achats logiciels ou la conformité d’un projet matériel. Cette vision permet d’avancer avec plus de cohérence, sur les données comme sur les autres dossiers structurants de l’entreprise.
Faire de la sécurité un avantage opérationnel
Une entreprise qui sait où sont ses informations, qui y accède, comment elles sont sauvegardées et comment elles circulent gagne plus qu’une protection supplémentaire. Elle fluidifie son fonctionnement, réduit les pertes de temps et sécurise sa croissance. C’est aussi ce qui permet d’aborder plus sereinement d’autres projets de transformation, qu’ils concernent les outils, les locaux ou les investissements techniques.
Le point de départ le plus efficace reste souvent modeste, cartographier les données essentielles, fermer les accès inutiles, fiabiliser les sauvegardes, puis formaliser quelques règles concrètes. Cette progression crée une base solide, immédiatement utile, et installe un niveau de maîtrise qui sert toute l’organisation au quotidien.